[정보보안] 시스템 보안 - 접근 제어, 권한, 로그, 취약점
2026.10.21 · 9분 읽기 · 조회 0
목차
접근 제어
접근 제어란?
- 적절한 권한을 가진 사용자만 시스템이나 정보에 접근할 수 있게 하는 것이다.
- 시스템 보안을 위한 가장 기본 수단이다.
- 시스템/네트워크의 접근 제어 수단은 IP와 포트이다.
운영체제 접근 수단
| 운영체제 | 서비스 | 포트 | 특징 |
|---|---|---|---|
| 유닉스(리눅스 포함) | 텔넷(Telnet) | 23 | 암호화되지 않아 잘 쓰지 않음 |
| 유닉스(리눅스 포함) | SSH | 22 | 암호화된 원격 접속, SFTP 가능 |
| 유닉스(리눅스 포함) | XDMCP | 5000 | 유닉스용 GUI(XManager) |
| 유닉스(리눅스 포함) | FTP | 21 | 파일 전송 서비스 |
| 윈도우 | 터미널 서비스(원격 데스크톱) | 3389 | 포트 변경 가능 |
| 윈도우 | GUI 관리용 툴 | - | VNC, Radmin 등 |
- 포트는 서버의 문 번호이다. 자주 쓰는 포트(3389 등)는 공격자에게 이미 알려져 있다.
-> 포트 번호를 바꾸면 외부 침입을 줄일 수 있다.
-> 특정 IP에서 과도한 요청이 오면 방화벽에서 그 IP를 차단할 수 있다.
유닉스의 접근 제어
- inetd가 들어오는 연결과 서비스 데몬을 연결한다.
- TCPWrapper가 inetd 연결의 권한을 확인한 뒤 서비스 데몬에 연결한다. (방화벽 역할)
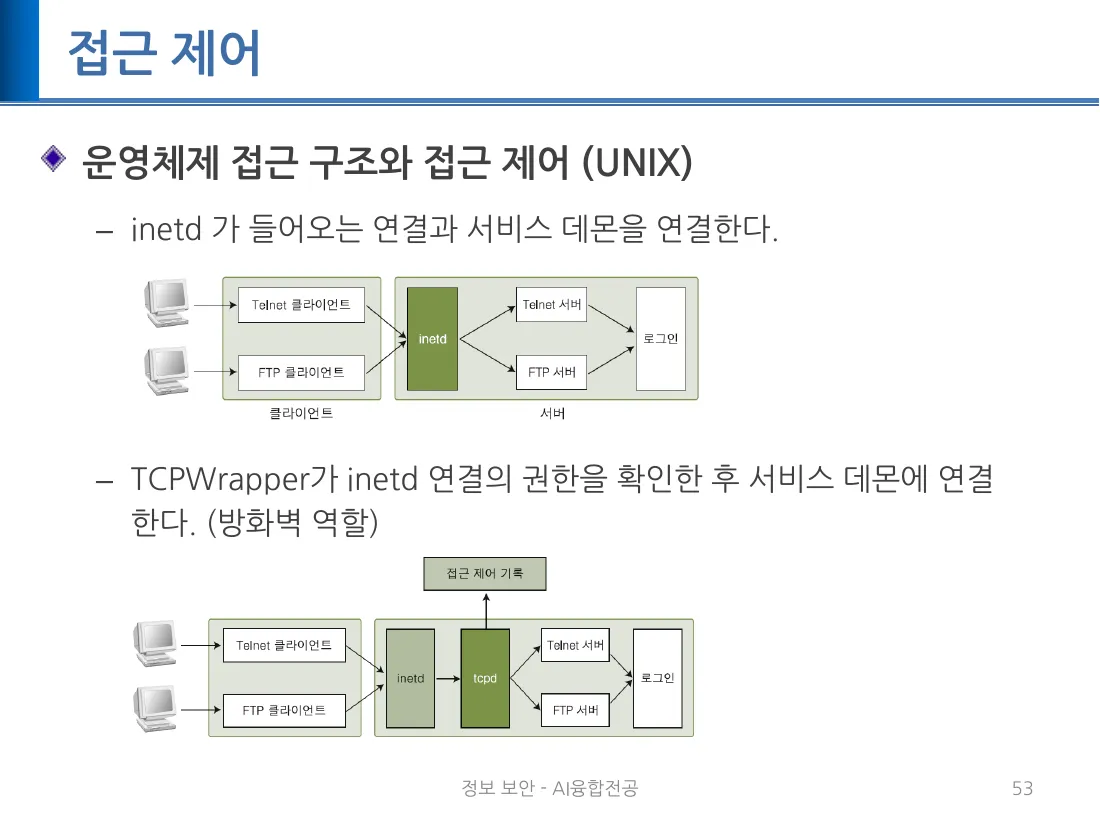
-> 네트워크의 방화벽에 이어 서버 안에도 방화벽이 있다고 생각하면 된다.
여러 계층의 접근 제어
- DB: DBMS가 허용 IP를 지정한다. Oracle은 IP 접근 제어가 있고, MS SQL은 없어서 방화벽을 이용한다.
- 웹서버: IIS, 아파치도 IP 접근 제어를 제공한다.
추가 조치
- 공유 폴더 차단, 익명 사용자 공유 비허용
- 암호화 프로토콜 사용
- 불필요한 서비스 삭제 (ping, echo, finger, sendmail)
- root 계정의 원격 접속 차단
-> 실행 중인 서비스는 공격 통로가 되므로 필요 없는 것은 꺼둔다.
권한 관리
운영체제의 권한
- 윈도우: NTFS 파일 시스템에서 사용자별로 권한을 부여한다.
- 리눅스:
rwx rwx rwx형식으로 소유자 / 그룹 / 기타(Others)의 권한을 나눈다. - r(읽기), w(쓰기), x(실행)
drw-r-xr-x 117 root root 12288 Jul 28 06:42 etc- 맨 앞
d: 디렉토리 rw-: 소유자(root)의 권한r-x: 그룹(root)의 권한r-x: 기타의 권한
-> r=4, w=2, x=1로 바꿔 더하면 숫자가 된다. (rw- = 6, r-x = 5)
리눅스의 권한 상승
- 사용자 목록은
/etc/passwd, 비밀번호는/etc/shadow에 있다. shadow 파일은 일반 계정이 접근할 수 없다. - 비밀번호를 변경할 때는
passwd명령을 이용한다. - shadow 파일의 권한은
---------이다. 즉 owner도 권한이 없다. - passwd 프로그램 파일의 권한은
rwsr-xr-x이다. 즉 프로그램을 실행하면 사용자의 권한이 증가한다.
-> 일반 사용자가 비밀번호를 바꿔야 하므로 passwd가 잠깐 소유자(root)의 권한으로 실행되게 해둔 것이다. 실행 권한 자리의 s가 setuid이다.
- 커널에 접근하기 위해 권한을 상승시키는 프로그램이 해커의 목표 중 하나이다.
- 윈도우의 "관리자 권한으로 실행"과 유사하다.
예) 권한을 이용한 해킹
- 일반 사용자 계정을 확보한다.
- 권한이 상승된 vi(편집기)를 실행한다.
- vi 안에서 셸 명령을 실행한다. (시스템 권한으로 실행될 수 있다.)
- 셸을 다시 실행한다. 프롬프트가
#으로 바뀌면 시스템 권한을 확보한 것이다.
-> 프롬프트 $는 일반 사용자, #은 root 권한이다.
-> 권한이 큰 프로그램 하나가 뚫리면 그 권한이 그대로 악용된다.
윈도우의 권한 상승
- 근본적으로 리눅스와 같다.
- 작업 관리자 > 세부 정보에서 SYSTEM 권한으로 실행되는 프로그램(스케줄러 등)을 볼 수 있다.
- 여기서 원하는 프로그램을 실행하면 시스템 권한을 확보한다.
데이터베이스의 권한
- DDL: 데이터 구조 정의 (CREATE, DROP, ALTER)
- DML: 데이터 운영, 사용 (SELECT, INSERT, DELETE, UPDATE)
- DCL: 권한 관리 (GRANT, DENY)
-> DDL, DML은 데이터베이스 사용에 관한 명령이고 DCL은 데이터베이스 권한에 관한 명령이다.
- 각 유저는 권한이 나뉘어 있다.
- 테이블에 직접 조회하는 것을 막기 위해 가상 뷰를 사용한다. 뷰는 원본 테이블 중 보여주고 싶은 열만 노출한다.
응용 프로그램의 권한
- 응용 프로그램은 자신을 실행한 계정의 권한을 상속한다.
- 취약한 프로그램이 뚫리면 그 계정의 권한이 악용된다.
- 윈도우 IIS(웹서버)는 웹 서버용 계정을 따로 만들어 쓰는 것이 좋다.
-> 웹 서버를 root로 돌리면 웹 취약점 하나로 서버 전체가 뚫린다. 최소 권한만 가진 전용 계정으로 돌리면 피해가 그 안에서 끝난다.
로그 관리
로그와 AAA
- 로그는 흔적이다. 나중에 문제가 생겼을 때 원인을 분석하기 위해 사용한다.
- Authentication(인증): 누구인가
- Authorization(인가): 무엇을 할 수 있는가
- Accounting(기록): 무엇을 했는가
-> 기록이 있어야 사고 후 감사 추적(audit trail)이 가능하다.
윈도우의 로그
- 이벤트의 중앙 집중화된 형태이다. (이벤트 뷰어)
- 제어판 > 관리 도구 > 로컬 보안 정책 > 로컬 정책 > 감사 정책에서 설정한다.
-> 기록할 항목을 켜두지 않으면 로그가 남지 않는다.
윈도우의 로그 종류
| 로그 | 설명 |
|---|---|
| 개체 액세스 감사 | 파일, 디렉터리, 레지스트리 키, 프린터 등의 객체에 대한 접근 시도나 속성 변경 등을 탐지 |
| 계정 관리 감사 | 사용자/그룹의 추가와 변경, 사용자 활성화/비활성화, 계정 패스워드 변경 등을 감사 |
| 계정 로그인 이벤트 감사 | 계정의 로그인 사항을 기록. 로그온 이벤트 감사와 달리 도메인 계정 사용으로 생성됨 |
| 권한 사용 감사 | 권한 설정 변경이나 관리자 권한이 필요한 작업을 수행할 때 로깅 |
| 로그인 이벤트 감사 | 로컬 계정의 접근 시 생성되는 이벤트를 감사. 다양한 종류의 이벤트를 확인 가능 |
| 디렉터리 서비스 액세스 감사 | SACL이 지정된 액티브 디렉터리 개체에 접근하는 사용자에 대한 감사 로그 |
| 정책 변경 감사 | 사용자 권한 할당 정책, 감사 정책, 신뢰 정책의 변경 사항을 로깅 |
| 프로세스 추적 감사 | 사용자나 응용 프로그램이 프로세스를 시작하거나 중지할 때 이벤트 발생 |
| 시스템 이벤트 | 시스템의 시작과 종료, 보안 로그 삭제 등 주요 사항의 이벤트를 기록 |
유닉스의 로그
- 서비스별로 분산되어 관리되며 파일로 저장된다. (
/var/log폴더) - UTMP: 유닉스 기본 로그. 현재 시스템에 로그인한 사용자의 상태를 기록한다.
- 명령:
w,who,users,whodo,finger - WTMP: 사용자 로그인/로그아웃/시스템 재부팅 정보. 명령은
last - 페도라, CentOS, 레드햇 리눅스:
secure,sulog가 원격지 접속 로그 파일이다.
UTMP를 보는 명령
- who: 현재 로그인한 사용자와 로그인 시간 표시
- w: 로그인 사용자와 현재 실행 중인 작업 표시
- users: 로그인한 사용자 이름만 간단히 표시
- finger: 사용자 계정 정보와 로그인 상태 표시
-> UTMP는 지금 접속자 명단, WTMP는 지난 방문자 명부이다.
history, syslog
- history: 셸에서 입력한 명령 기록
/var/log/syslog: 유닉스 표준 로그 인터페이스- 로그 분석용 프로그램으로 로그를 분석한다.
-> 침투 후 history 삭제가 대표적인 흔적 지우기이다.
데이터베이스 로그
- MS-SQL, Oracle은 로그인 감사나 C2(데이터베이스 생성, 삭제, 변경) 감사 추적을 위한 로그가 있다.
- 잘못 사용하면 과도한 로그와 성능 저하를 유발할 수 있다.
데이터베이스 감사의 종류
- 문장 감사(statement auditing): 지정된 문장을 실행했을 때 기록을 남김
- 권한 감사(privilege auditing): 특정한 권한을 사용했을 때 기록을 남김
- 객체 감사(object auditing): 특정 객체에 대한 작업을 했을 때 기록을 남김
DB 모니터링
- 데이터베이스에 로그를 남기는 용도로 DB 모니터링 시스템을 사용한다.
- 네트워크에 태핑(tapping) 장비를 두고 DB로 오가는 질의문을 그대로 확인하는 방식이 있다.
-> DB 서버에 부담을 주지 않고 지나가는 통신을 복사해서 보기 때문에 성능 영향이 적다.
웹서버 로그 (IIS, Apache)
- 기본 W3C 형식으로 남도록 설정한다.
2012-06-03 08:53:12 192.168.137.128 GET /XSS/GetCookie.asp?cookie=ASPSESSIONIDQQCAQDDA 80 - 192.168.137.1 Mozilla/5.0+(compatible;+MSIE+9.0;+Windows+NT+6.1;) 200 0 0 225- 날짜와 시간: 2012-06-03 08:53:12
- 서버 IP: 192.168.137.128
- HTTP 접근 방법과 접근 URL:
GET /XSS/GetCookie.asp?cookie=... - 서버 포트: 80
- 클라이언트 IP: 192.168.137.1
- 클라이언트의 웹 브라우저: Mozilla/5.0 (MSIE 9.0 ...)
- 실행 결과 코드: 200(OK)
- 서버에서 클라이언트로 전송한 데이터 크기: 0
- 클라이언트에서 서버로 전송한 데이터 크기: 0
- 처리 소요 시간: 225 밀리세컨드
-> 언제, 어느 IP가, 어떤 주소를, 어떤 브라우저로 요청했고 결과가 어땠는지 한 줄에 담긴다. 공격 시도는 이상한 URL이나 404, 500 같은 결과 코드로 드러난다.
네트워크 장비의 로그
- 침입 차단 시스템, IDS, IPS의 로그
- MRTG: 네트워크 트래픽 모니터링 시스템
- NMS: 네트워크 관리 시스템
- TACACS+: 인증
- 라우터와 스위치에는 로그를 쌓을 저장 공간이 없다.
-> 로그 서버를 별도로 두고 운영한다. 네트워크 장비에 침투해도 원격 로그 서버의 기록은 지우기 어렵다.
취약점 관리
패치 관리
- 윈도우의 보안 업데이트, 핫픽스(hotfix)와 서비스 팩을 적용해 알려진 취약점을 막는다.
-> 공격의 상당수는 이미 고쳐진 구멍을 고치지 않은 시스템을 노린다.
응용 프로그램 위험 관리
- 범용 프로그램(편집기 등)이 셸 명령을 실행할 수 있으면 그것을 통해 운영체제에 접근할 수 있다.
- 계정 정보를 수집할 수 있는 기능은 제한해야 한다.
- 예: 전자메일 데몬이 제공하는 사용자 확인 명령으로 서버에 계정이 있는지 알아낼 수 있다.
-> 프로그램이 편리한 기능을 많이 제공할수록 공격자가 쓸 수 있는 도구도 늘어난다. 필요 없는 기능은 끈다.
앱과 웹을 만들고, 직접 운영하며 기록합니다.
댓글
giscus로 동작하며 GitHub Discussions에 저장됩니다.