[정보보안] 네트워크 보안
2026.10.22 · 15분 읽기 · 조회 0
목차
네트워크의 계층
OSI 7계층
- ISO가 만든 호환을 위한 표준 모델이다.
- 응용 / 표현 / 세션 / 전송 / 네트워크 / 데이터링크 / 물리
- 전송 계층의 키워드는 포트, 네트워크 계층은 IP, 데이터링크 계층은 MAC이다.
-> 택배로 비유하면 응용은 보낼 물건, 전송은 어느 수취인(포트)에게, 네트워크는 어느 주소(IP)로, 데이터링크는 바로 옆 집배원(MAC), 물리는 도로이다.
인터넷 프로토콜 스택
- 표준 7개 계층에서 2개를 빼서 5개로 만든 것이다.
- OSI는 이론적 모델이고 TCP/IP는 현실의 구현이다.
애플리케이션 계층
- 네트워크를 사용하는 애플리케이션 (FTP, SMTP, HTTP)
- 데이터 단위: message
트랜스포트 계층
- 프로세스 간 데이터 전송, 포트 (TCP, UDP)
- 데이터 단위: segment(TCP) / datagram(UDP)
네트워크 계층
- IP, 라우팅 프로토콜. 데이터그램을 멀리 전달하고 혼잡을 제어한다.
- 데이터 단위: packet
데이터 링크 계층
- 이웃으로 데이터 전달 (이더넷, Wifi)
- 데이터 단위: frame
물리 계층
- 전선 위의 비트, 전송 속도, 클록 동기화
-> message -> segment -> packet -> frame 순서로 외워둔다.
데이터 링크 계층
- 같은 네트워크 안에서 MAC 주소로 기기를 구분한다.
- MAC 주소는 하드웨어에 물리적으로 박혀 있는 주소이다. 이걸 통해 이웃과 통신한다.
- 윈도우에서는
ipconfig /all로 확인한다. - 이 계층의 장비는 스위치(브리지)이다.
-> MAC 주소는 랜카드에 새겨진 고유 일련번호이고, IP는 지금 사는 주소(이사하면 바뀜)이다.
네트워크 계층
- IP 주소로 목적지까지 길을 찾는다. (라우팅)
- 확인 명령:
ipconfig(윈도우),ifconfig(리눅스) - IP 클래스: A / B / C
- 라우터는 네트워크 계층의 장치이다.
사설 IP 대역
- 10.0.0.0 ~ 10.255.255.255 (A 클래스)
- 172.16.0.0 ~ 172.31.255.255 (B 클래스)
- 192.168.0.0 ~ 192.168.255.255 (C 클래스)
-> 사설 IP는 집이나 회사 안에서만 쓰는 내부용 번호이다. 하나의 IP를 가진 공유기가 사설 IP를 만들어 뿌려준다. 외부로 나갈 때는 공유기(NAT)가 공인 IP로 바꿔준다.
전송 계층
- TCP: 연결 지향형, 데이터 흐름 제어, 에러 제어
- UDP: 많은 데이터, 신뢰성 보장 X, 단순
- 포트 번호로 어떤 프로그램에 데이터를 줄지 정한다.
netstat -an으로 현재 열린 포트와 연결 상태를 본다.
-> IP가 건물 주소라면 포트는 호수이다. 공격자는 열린 포트를 찾아(포트 스캔) 들어갈 문을 고른다.
용어
- IPv4: 10진수 주소(32비트). 42억 개 정도밖에 못 쓴다.
- IPv6: 16진수 주소(128비트)
- DHCP: 사설 IP 주소를 자동으로 부여해주는 공유기
- 스위치: 데이터링크 계층의 장치 (L2 스위치는 MAC 기준, L3 스위치는 IP 기준으로 라우팅 기능이 있음)
- 라우터: 네트워크 계층의 장치
TCP/IP
TCP
- 연결 지향적(Connection-oriented): 송신자와 수신자가 통신을 시작하면 둘 사이에 연결이 맺어지고 통신이 끝날 때까지 연결이 지속된다.
- UDP는 연결 없이 일단 발사한다.
시작 과정: 3-way Handshaking
- 요청: 클라이언트가 SYN을 보낸다.
- 요청 승인: 서버가 SYN + ACK를 보낸다.
- 확인: 클라이언트가 ACK를 보낸다.
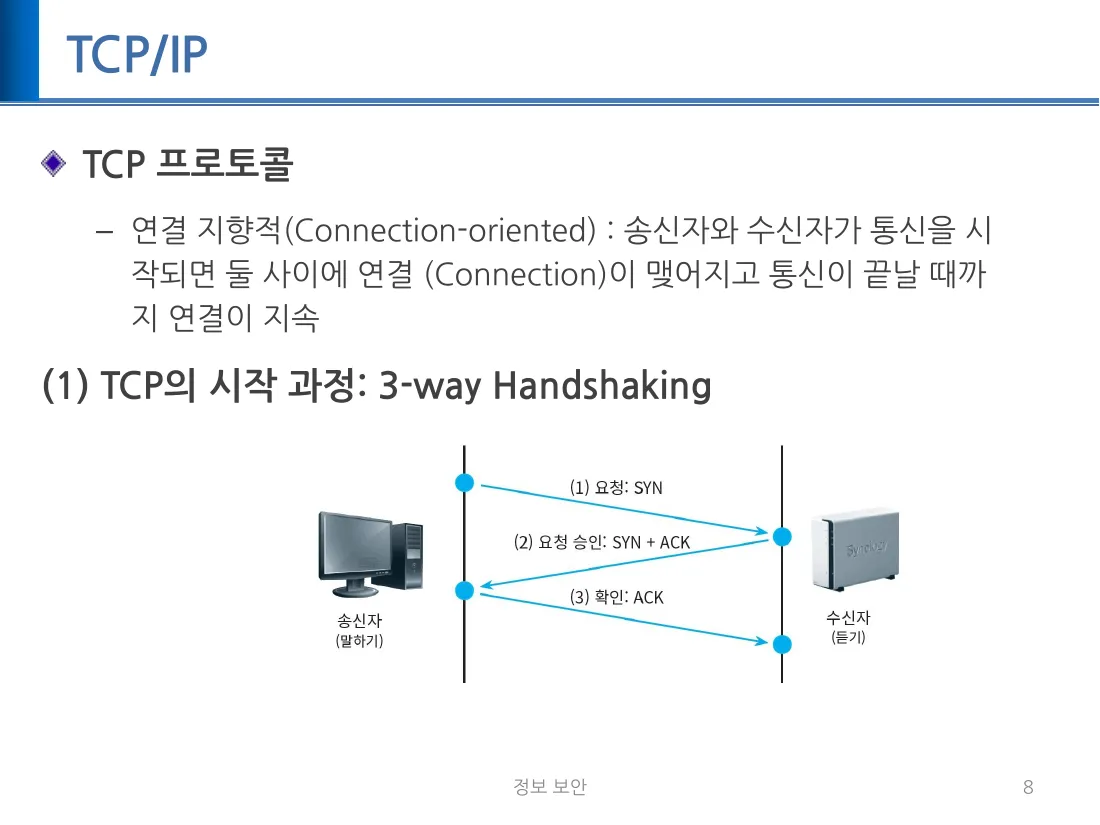
-> 이 과정이 끝나야 데이터를 주고받는다. 이후 나올 SYN flooding은 1번만 잔뜩 보내고 3번을 보내지 않는 공격이다.
데이터 주고받기와 종료
- 데이터 주고받기는 2-way 방식이다. (전송: Data, 확인: ACK)
- 흐름 제어: 받는 쪽의 처리 속도에 맞춰 전송량을 조절한다.
- 종료는 4-way Handshaking이다. (FIN -> ACK -> FIN -> ACK)
-> 양쪽이 각자 나는 끝났다를 따로 알리기 때문에 종료는 4단계이다. 연결은 3번, 종료는 4번이다.
포트
- 각 단말기 내에서 사용되는 주소이다.
- 22: SSH
- 23: Telnet
- 25: SMTP (이메일 서버)
- 80: HTTP (웹)
- 110: POP3(Post Office Protocol)
- 443: HTTPS (암호화된 웹 접속)
-> Telnet(23), HTTP(80)은 평문이라 스니핑에 취약하고 SSH(22), HTTPS(443)는 암호화된다. Telnet -> SSH, HTTP -> HTTPS로 짝지어 외운다.
보안 공격의 유형
수동적 공격
- 직접적인 피해가 없다.
- 도청, 스니핑
- 탐지가 어렵다.
능동적 공격
- 직접적인 피해가 있다.
- DoS, 변조, 세션 하이재킹
- 탐지가 쉽다.
-> 남의 편지를 몰래 읽는 것(수동적)은 흔적이 없고, 편지를 바꾸거나 버리는 것(능동적)은 피해가 바로 드러난다. 수동적 공격은 예방(암호화)에, 능동적 공격은 탐지와 대응에 무게를 둔다.
서비스 거부(DoS) 공격
DoS의 유형
- 대역폭 소진: TCP SYN flooding, ICMP/UDP flooding
- 서버 마비: HTTP GET flooding
-> 무엇을 고갈시키는지(대역폭, 연결 슬롯, CPU/메모리)로 정리하면 쉽다. 식당에 가짜 손님이 몰려와 진짜 손님이 앉지 못하는 상황이다.
참고: TCP의 동작
- 패킷의 순서 확인
- 손실 패킷 확인
- 재전송 요구
TearDrop
- 취약점 공격형이다.
- 시퀀스 번호를 속여 반복적으로 재요청을 하게 해서 시스템 자원을 고갈시키거나 블루스크린을 유발한다.
- 해결책: 반복되는 패킷은 무시하고 버린다.
| 패킷 번호 | 정상 패킷의 시퀀스 넘버 | 공격 패킷의 시퀀스 넘버 |
|---|---|---|
| 1 | 1 ~ 100 | 1 ~ 101 |
| 2 | 101 ~ 200 | 81 ~ 181 |
| 3 | 201 ~ 300 | 221 ~ 321 |
| 4 | 301 ~ 400 | 251 ~ 351 |
-> 조각난 퍼즐을 맞추려는데 조각이 서로 겹치거나 틈이 생겨 재조립이 불가능해진다.
Land 공격
- 패킷의 출발지와 목적지 IP를 동일하게 만들어 보낸다.
- 서버가 자기가 보낸 것처럼 보이는 패킷에 다시 응답하다가 스스로 루프에 빠진다.
- 대책: 패치 또는 방화벽으로 이상한 패킷을 걸러낸다.
Ping of Death
- 자원 고갈 공격형이다.
- ping 명령을 보낼 때 패킷의 크기를 크게 한다. (65500 바이트)
- 패킷은 일정 크기(보통 1500 바이트)로 나뉘어 전달되므로 결국 수십, 수백 개의 패킷이 공격 대상에게 전달된다.
- 그래서 ping 서비스(ICMP)를 막아 놓은 서버들이 많다. (naver)
SYN Flooding
- SYN 패킷이 정상적인 서비스를 위한 서버의 공간을 차지해서 다른 사용자가 서비스를 받지 못하게 하는 공격이다.
- TCP 3-way Handshaking의 특징을 악용한다.
과정
- SYN 패킷을 대량으로 발송한다.
- 서버는 SYN + ACK를 보내고 SYN Received 상태로 기다린다.
- 클라이언트가 ACK를 계속 보내지 않는다.
- 서버는 계속 ACK를 기다리고 대기 큐가 가득 찬다.
해결책
- 대기 큐 증가
- SYN Received 대기 시간(보통 10초)을 줄인다.
- SYN cookie
HTTP GET Flooding
- GET 요청을 끝없이 보내서 서버를 과부하시킨다.
- 해결책: 특정 IP에서 요청이 많으면 막는다. 하나의 사용자는 하나의 연결만 갖게 한다.
HTTP CC 공격
- HTTP 1.1에 포함된 Cache Control을 이용해 캐시를 쓰지 않도록 해서 서버 부하를 늘린다.
동적 HTTP Request Flooding
- GET 요청 페이지를 지속적으로 변경한다.
-> 네트워크 선이 꽉 차는 게 아니라 웹 서버가 일을 처리하다 지치는 공격이다. 요청 하나하나는 정상으로 보여 탐지가 어렵다.
슬로 HTTP 공격
- 슬로 HTTP 헤더 DoS 공격(Slowloris): HTTP 헤더 정보를 조작해서 웹 서버가 헤더를 완전히 수신할 때까지 연결을 유지하게 한다.
- 슬로 HTTP POST 공격: 소량의 데이터를 느린 속도로 전송해서 웹 서버와 연결을 장시간 유지하고 서버 자원을 잠식한다.
-> 적은 트래픽으로 연결을 오래 붙잡기 때문에 대역폭 기반 탐지에는 걸리지 않는다.
Smurf 공격
- ICMP: 인터넷 제어 메시지 프로토콜(Ping). 네트워크 연결 상태나 오류를 알려주는 데 쓰인다.
- 공격 대상의 IP를 출발지로 위조해서 망 내에 ICMP를 브로드캐스트한다.
- 브로드캐스트: 수신자를 지정하지 않고 퍼뜨리는 것. 특정 망 내에서만 가능하다.
- 망 안의 모든 호스트가 대상에게 응답을 쏟아낸다. (증폭)
- 대책: 라우터에서 브로드캐스트 ICMP를 차단한다.
Mail Bomb 공격
- 메일을 폭주시켜 정상 메일을 수신할 수 없게 한다.
DDoS(분산 서비스 거부) 공격
- 악성 코드와 결합한 형태이다.
- 악성 코드가 전파되어 봇을 만든다. (봇넷 형성)
- 공격자의 명령에 따라 일제히 공격한다.
- 마스터는 핸들러 프로그램으로 에이전트를 관리한다.
- 에이전트는 데몬 프로그램으로 직접 대상을 공격한다.
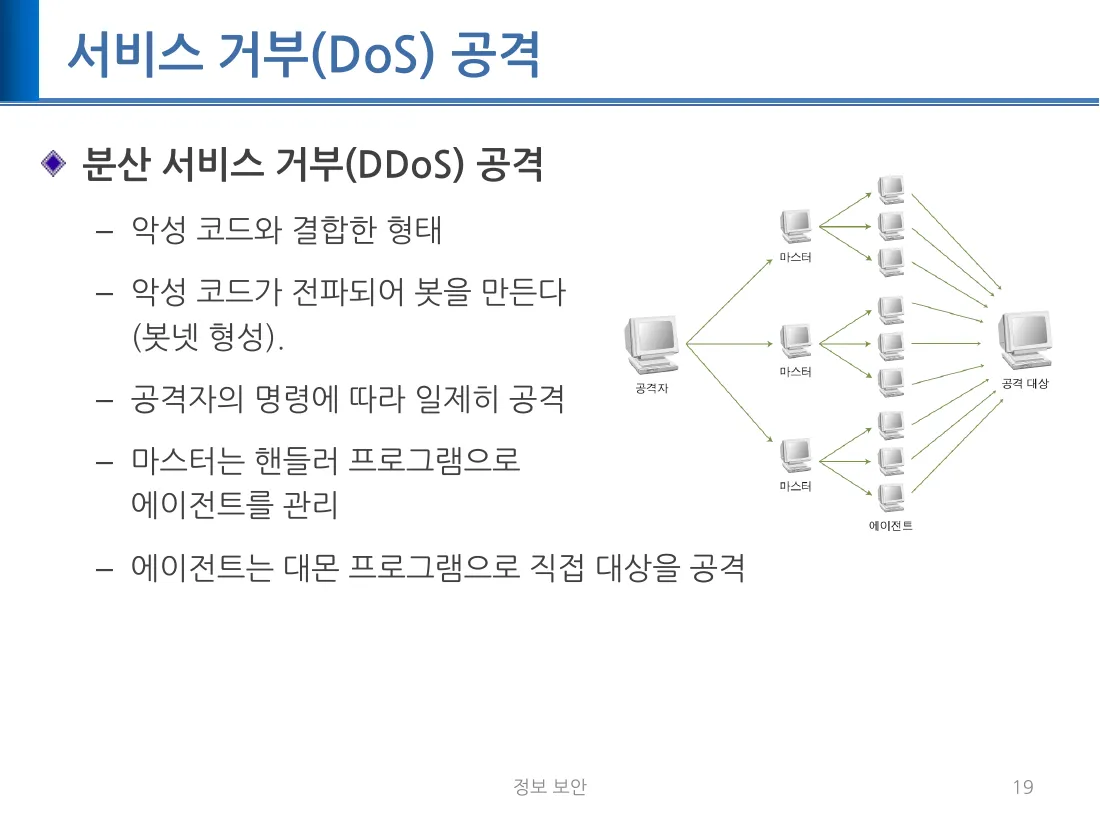
DDoS 공격의 4단계
- 전파 가능한 악성 코드를 작성한다.
- 공격 대상과 스케줄을 코딩한다.
- 악성 코드를 전파해 잠복한다. (봇 확보)
- 정해진 시각에 일제 공격한다.
-> 공격 시점 전까지 감염된 PC는 아무 일도 하지 않고 숨어 있어서 알아채기 어렵다. 출처가 분산되어 IP 하나를 막아서는 소용이 없다.
스니핑
스니핑이란?
- 네트워크를 지나는 데이터에서 정보를 찾는 도청이다.
- 네트워크는 MAC 주소 + IP 주소가 일치하는 것만 받아들인다.
- 모든 데이터를 받아들이도록 조치하면(무차별(promiscuous) 모드) 모든 데이터를 볼 수 있다.
-> 우편물은 내 이름으로 온 것만 받아야 하는데 우편함을 다 열어 보는 것과 같다. 허브 환경에서는 쉽지만 스위치는 내 포트로만 보내주므로 우회가 필요하다.
스위치 환경에서의 스니핑
스위치 포트 미러링
- 미러링 포트는 데이터를 내보내주는 기능으로, 네트워크 관리를 위해 마련되어 있다.
- 미러링 포트에 연결하면 데이터를 몰래 볼 수 있다.
스위치 재밍 공격
- 스위치는 주소 테이블을 가지고 있다. 처음에 브로드캐스팅하다가 응답을 보고 테이블에 주소를 동적으로 추가한다.
- 스위치에 랜덤 MAC 주소 패킷을 무한대로 보내 주소 테이블을 마비시킨다. (MACOF)
- 스위치가 브로드캐스트를 시작하면 그냥 받으면 된다.
- 해결: 정적 주소 테이블
스니퍼 탐지 방법
- MAC 주소가 위장된(존재하지 않는) Ping을 보낸다.
-> 정상 응답이 오면 스니퍼, 응답이 없으면 정상 시스템이다.
- ARP를 이용한 탐지: 위조된 ARP Request를 보냈을 때 응답이 오면 스니퍼이다.
- DNS를 이용한 탐지: 존재하지 않는 IP 주소를 찾는다.
- 유인(Decoy)을 이용한 탐지: 가짜 ID, PW를 뿌리고 이를 이용한 접속자를 스니퍼로 탐지한다.
- ARP 감시 도구를 활용한다. (MAC/IP 주소 변경 탐지)
대책
- 암호화: https, S/MIME, SSH, VPN
스푸핑
- 공격자가 자신을 수신자인 것처럼 위장하는 것이다.
ARP 스푸핑
- MAC 주소를 속여 네트워크의 통신 흐름을 왜곡한다.
- ARP: IP 주소를 MAC 주소로 변환해준다.
| 호스트 | IP 주소 | MAC 주소 |
|---|---|---|
| 서버 | 10.0.0.2 | AA |
| 클라이언트 | 10.0.0.3 | BB |
| 공격자 | 10.0.0.4 | CC |
- 공격자가 서버에게 10.0.0.3의 MAC 주소가 CC라고 알린다.
- 공격자가 클라이언트에게 10.0.0.2의 MAC 주소가 CC라고 알린다.
- 서버와 클라이언트가 통신하는 패킷을 공격자가 대신 수신한다.
- 문제가 없는 것처럼 보이도록 해당 패킷을 다시 보낸다. (중간자 공격)
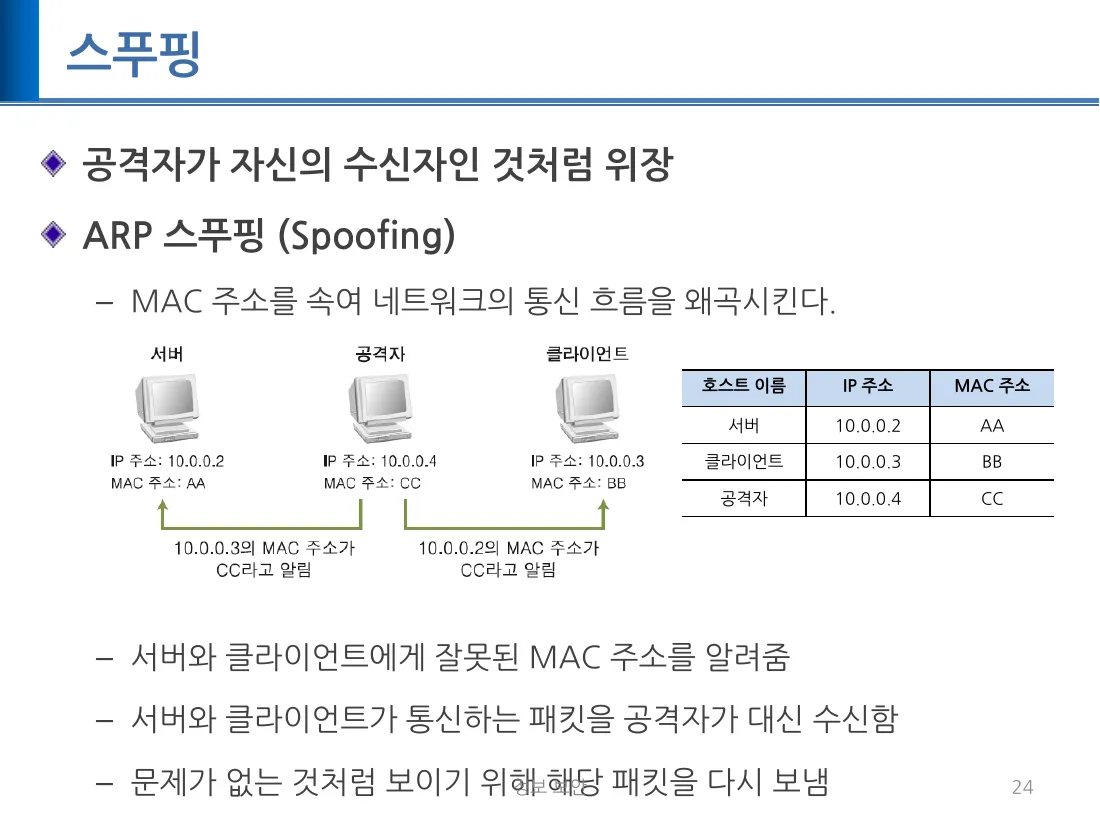
탐지와 대책
- 탐지:
arp -a로 ARP 테이블을 확인한다. 같은 IP에 다른 MAC이 있는지 본다. - 대책: ARP 테이블을 고정시킨다. 리부팅하면 리셋되므로 번거롭다.
- 완벽한 대책이 어렵다. (TCP의 규칙이므로)
IP 스푸핑
- 공격자의 IP 주소를 다른 IP 주소로 속이는 공격 방법이다.
- 출발지 IP 주소를 변조해서 다른 호스트인 척한다. IP 헤더는 보내는 쪽이 적는 것이라 검증이 없다는 점을 악용한다.
트러스트
- 지정한 IP는 신뢰할 수 있는 장치이므로 별도의 ID/PW 없이 접근하게 하는 방식이다.
- 리눅스의 트러스트, 윈도우의 액티브 디렉터리가 그 예이다.
- 비밀번호를 네트워크에 보내지 않아 스니핑에는 안전하지만, 신뢰된 IP를 공격자가 위조하면 그대로 뚫린다.
- 고정 IP <-> 유동 IP(DHCP)
- 대책: IP 트러스트를 쓰지 않는다. 내부 IP를 단 외부 패킷은 필터링한다.
-> 웹 성능 테스트처럼 IP 스푸핑을 합법적으로 쓰는 경우도 있다.
ICMP 리다이렉트
- 원래는 패킷 전달을 효율적으로 하기 위한 정상 기능이다.
- 디폴트 라우터 = 디폴트 게이트웨이
- 호스트 A가 B로 보낼 때, 디폴트 라우터가 더 좋은 경로를 알려주는 ICMP 리다이렉트를 호스트 A에게 보낸다.
ICMP 리다이렉트 공격
- 가짜 ICMP 리다이렉트를 보내서 피해자의 라우팅 테이블을 바꾸고 데이터가 나한테 오도록 유도한다.
- 해결: ICMP 리다이렉트를 수신하지 않게 한다. ICMP 리다이렉트 패킷의 상세 정보를 확인한다.
DNS 스푸핑
- 실제 DNS 서버보다 빠르게 DNS 응답을 보내 데이터를 유도하는 공격이다.
- 위조 사이트로 연결을 유도한다.
해결책
- hosts 파일(
/etc/hosts)을 써서 DNS를 쓰지 않도록 한다. DNS 확인 전에 이걸 먼저 확인한다. - DNS 서버의 소프트웨어를 업데이트한다. (bind)
- DNSSEC(Domain Name System Security Extensions)를 사용한다. (암호화)
세션 하이재킹
- 두 컴퓨터 간의 활성화 상태를 가로채는 공격이다.
- TCP 세션 하이재킹: 시퀀스 번호를 위조해 혼란을 준 뒤에 세션에 침투한다.
대응
- SSH와 같은 높은 보안 수준의 프로토콜을 사용한다.
- 클라이언트와 서버 사이의 MAC 주소를 고정시킨다.
-> 이미 인증을 끝낸 통화에 공격자가 끼어드는 것이라 비밀번호를 알 필요가 없다.
무선 네트워크
무선 네트워크 구성
- 이더넷의 무선 네트워크 확장이다. 중심은 AP(Access Point)이다.
- 안테나: 무지향성(모든 방향), 지향성(특정 방향, 먼 거리)
무선랜 프로토콜
| 시기 | 프로토콜 | 주요 사항 | 특징 |
|---|---|---|---|
| 1997.7 | 802.11 | 2.4GHz / 2Mbps | 최초의 무선 랜 프로토콜 |
| 1999.9 | 802.11b | 2.4GHz / 11Mbps | WEP 방식의 보안을 구현할 수 있음 |
| 1999.9 | 802.11a | 5GHz / 54Mbps | 전파 투과성과 회절성이 떨어져 통신 단절이 심하고 802.11b와 호환되지 않음 |
| 2003.6 | 802.11g | 2.4GHz / 54Mbps | 802.11b와 호환되나 네트워크 공유 시 처리 효율이 줄어듦 |
| 2004.6 | 802.11i | 802.11b와 동일 | 802.11b 표준에 보안성을 강화 |
| 2007 | 802.11n | 5GHz, 2.4GHz | 최대 600Mbps, 다중 안테나(MIMO) 기술 |
-> 802.11i는 보안 표준이고, a는 5GHz, b와 g는 2.4GHz이다. 전파는 벽을 넘어 밖으로 새기 때문에 무선은 스니핑에 더 취약하다.
AP 보안
- 전파 출력을 조절한다.
- 눈에 띄지 않게, 접근할 수 없는 곳에 설치한다.
- 관리자 비밀번호를 설정하고 변경한다.
- SSID 브로드캐스트(와이파이 이름 노출)를 끈다.
-> 회사에서는 SSID를 꺼두고 수동으로 입력해서 연결하면 AP가 노출되지 않는다. 다만 문 앞 명패를 떼는 정도이지 진짜 잠금은 아니다.
무선랜 암호화
- WEP: 가장 기본적인 방법이다. 비트가 짧아 보안성이 약하다.
- WPA, WPA-PSK: WiFi Protected Access, Pre-Shared Key. 강화된 TKIP 암호화 알고리즘
- WPA-EAP와 802.1X 암호화 (기업용)
WPA-EAP와 802.1X
- 사용자 인증, 중앙 관리, 다양한 인증 수단, 세션별 암호화 키가 추가된다.
- 별도의 인증 서버(RADIUS)로 해시를 확인한 뒤 암호화 키를 전달한다.
-> PSK는 집 공유기처럼 한 비밀번호를 같이 쓰는 방식이고, EAP는 회사처럼 사람마다 따로 인증하는 방식이다. 강도는 WEP < WPA < WPA2(802.11i) 순이다.
EAP와 802.1x 암호화
- 802.1x/EAP와 RADIUS 서버를 이용해 무선 랜 사용자를 인증한다.
- 무선 랜 사용자가 AP에 연결을 요청한다.
- 인증 Challenge를 전송한다.
- 사용자가 인증 Challenge 값, 계정, 패스워드의 해시 값을 전송한다.
- RADIUS 서버가 해시를 확인한다.
- RADIUS 서버가 암호화 키를 생성한다.
- 암호화 키를 전송한다.
- 암호화 통신을 한다.
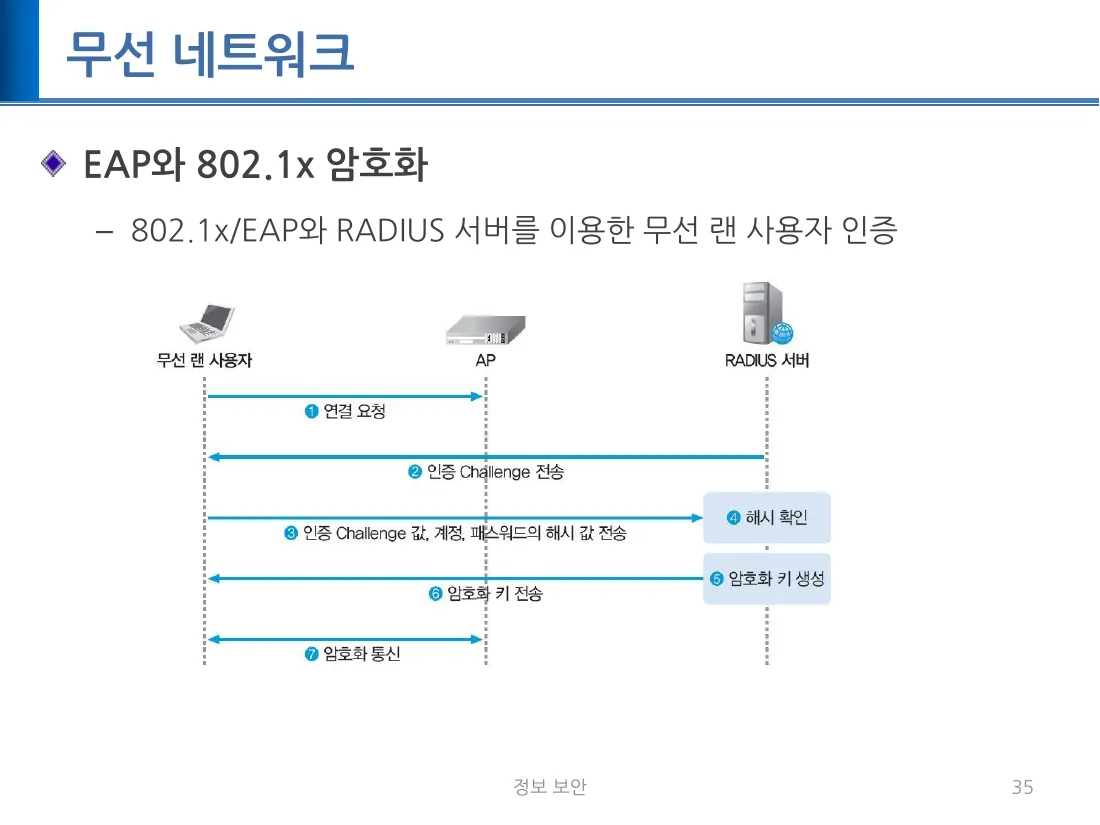
-> 출입증을 문(AP)이 직접 판단하지 않고 경비실(RADIUS 서버)에 확인한 뒤에야 열어주는 방식이다. 802.1x가 포트 기반 접근 제어, EAP가 인증 방식, RADIUS가 인증 서버 프로토콜이다.
앱과 웹을 만들고, 직접 운영하며 기록합니다.
댓글
giscus로 동작하며 GitHub Discussions에 저장됩니다.